Prozessor
2× Intel Xeon E5-2687W v4
24 Kerne / 48 Threads @ 3.0 GHz (Turbo 3.5 GHz)
SERVER · STORAGE · VIRTUALISIERUNG
Enterprise-Hardware, redundante Systeme und deutsche Rechenzentren. Die technische Basis für zuverlässige Webanwendungen und Services.
13+ TB
Gesamtspeicher
48
CPU Threads
768 GB
RAM
99,98 %
Uptime (Tier3+)
HARDWARE
Prozessor
2× Intel Xeon E5-2687W v4
24 Kerne / 48 Threads @ 3.0 GHz (Turbo 3.5 GHz)
Arbeitsspeicher
768 GB DDR4 ECC
Registered ECC RAM — maximale Zuverlässigkeit
System
Debian 13 (Trixie)
Kernel 6.17 · KVM/LXC-Hypervisor
RAID Controller
Dell PERC H730P Mini
2 GB NV Cache · Hardware-RAID mit BBU
STORAGE
Redundante Speicherarchitektur mit Hardware-RAID und ZFS-Mirror — maximale Datensicherheit.
SSD · 7.15 TB
4× 1788 GB · PERC H730P RAID
SAS 12 Gb/s
VM-Storage & Anwendungen
HDD · 2.24 TB
4× 559 GB · PERC H730P RAID
SAS 12 Gb/s
Backups & Archiv
SSD · 3.84 TB
2× Samsung MZ7LM1T9HCJ
SATA III 6 Gb/s
ZFS-Pool (Mirror)
VIRTUALISIERUNG
Linux VM
Web-Hosting
Full-Stack-Webanwendungen, Node.js, React, Datenbanken
Nginx · PostgreSQL · Redis · SSL/TLS
Linux VM
NS1 Nameserver
Primärer DNS-Server mit eigener IP-Adresse
BIND9 · DNSSEC · authoritativ
Linux VM
NS2 Nameserver
Sekundärer DNS-Server mit eigener IP-Adresse
BIND9 · DNSSEC · redundant
Windows VM
Windows Server
Spezielle Workloads, Active-Directory-Tests, Legacy-Apps
Windows Server 2022 · Hyper-V-Gastunterstützung

RECHENZENTRUM
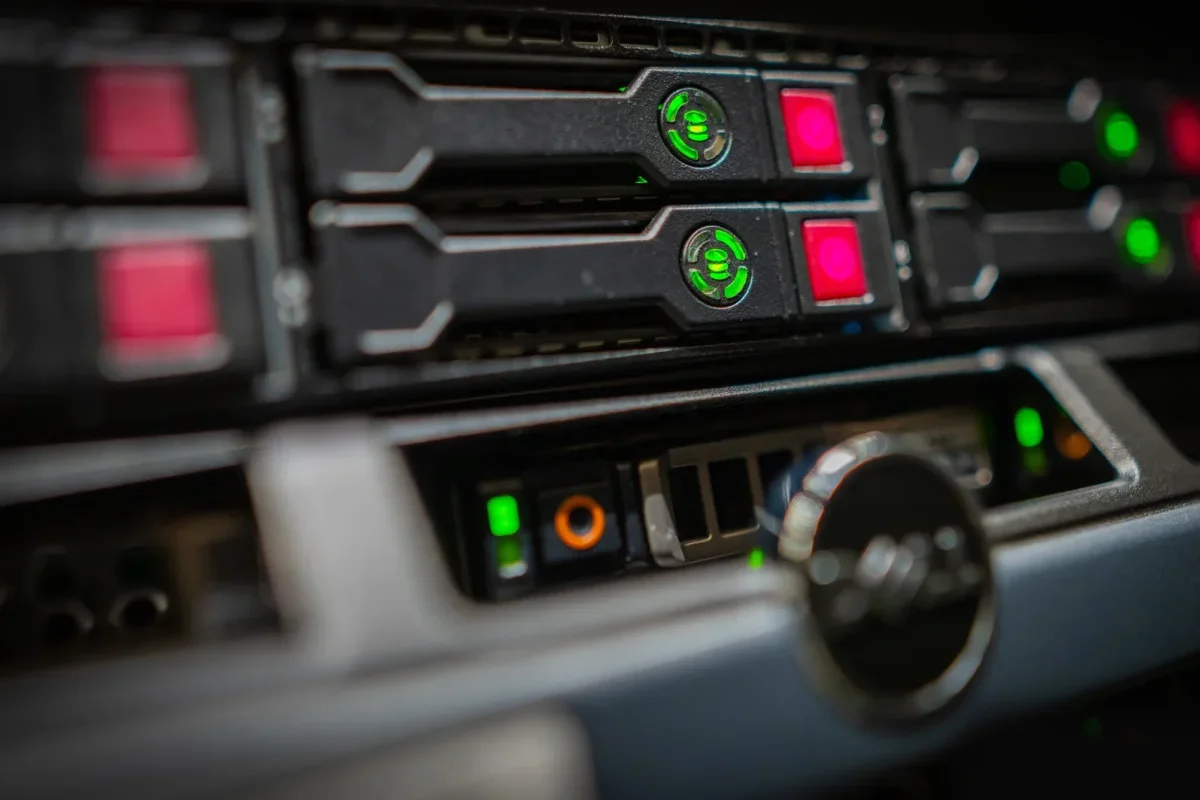
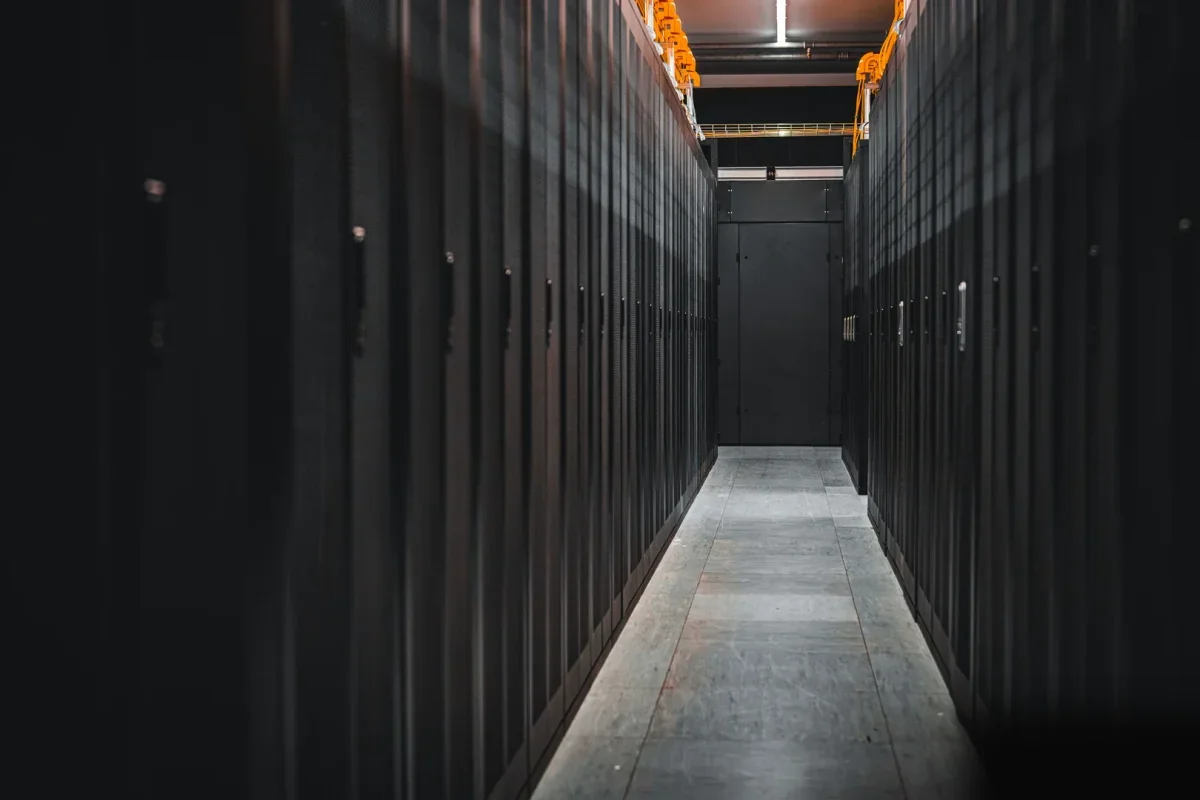
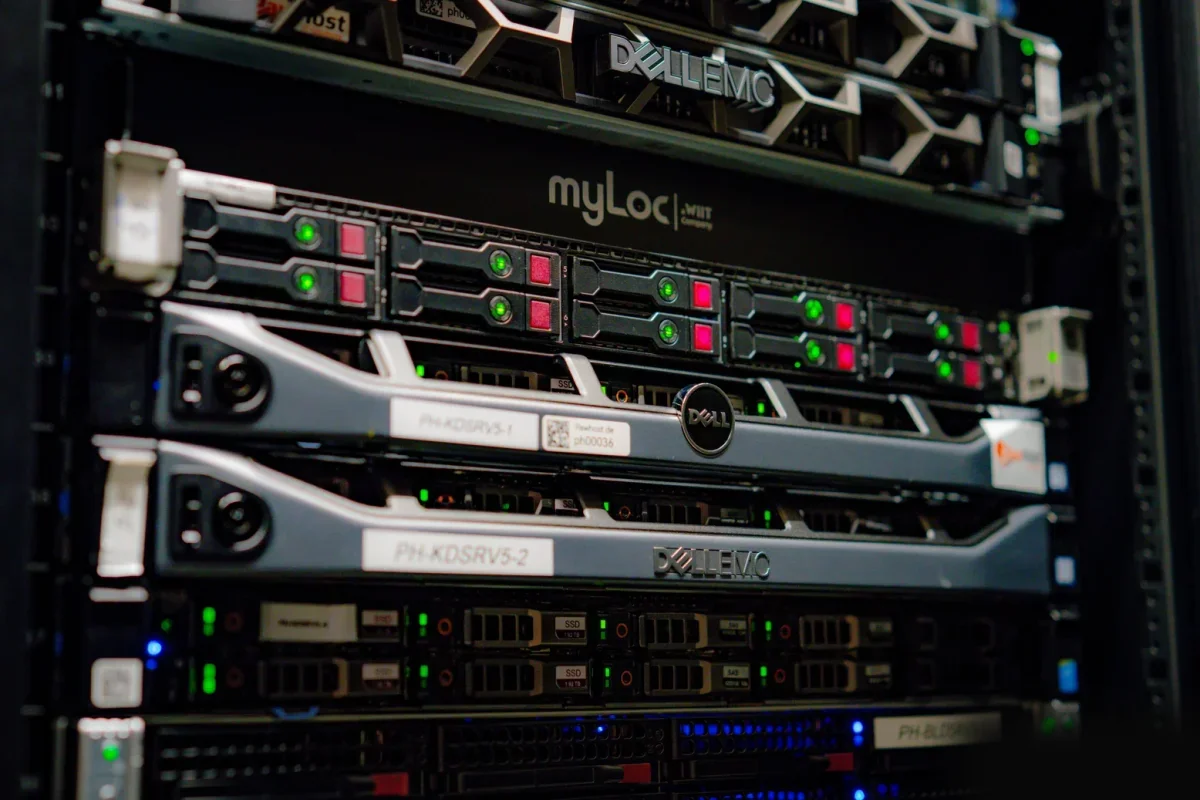
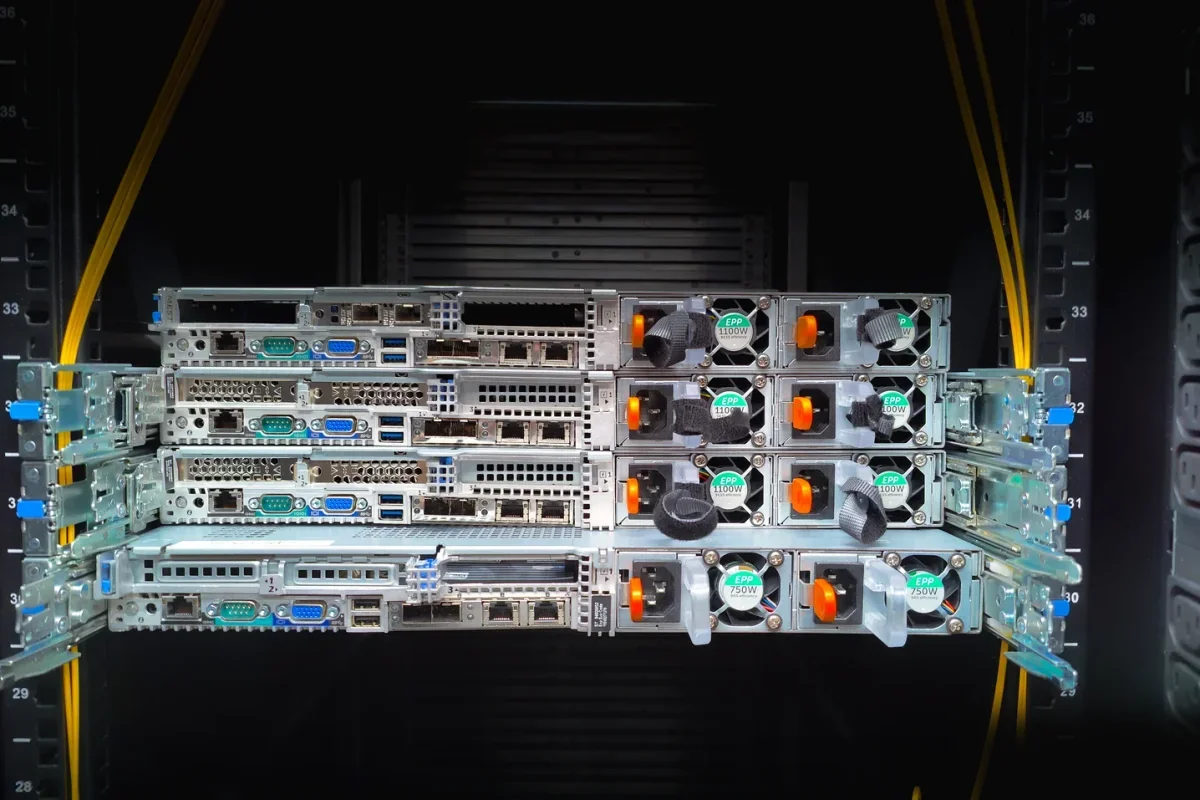
Unsere Server stehen in einem Tier3+ zertifizierten Rechenzentrum in Düsseldorf — 99,98 % garantierte Verfügbarkeit, redundante Stromversorgung, 10 Gbit Anbindung pro Rack, Kaltgang-Klimatisierung und 24/7 überwachtem Zutritt.
10 Gbit Anbindung
Pro Rack — symmetrisch
Doppelte Stromversorgung
Auf jedem Server
Kaltgang-Klimatisierung
Frischluft via Bodenschacht
USV + Diesel-Aggregat
Worst-Case-Backup
Streng kontrollierter Zutritt
Nur autorisierte Personen
24/7 Überwachung
Personal · Kamera · Alarm
NETZWERK
Dedizierte IP-Adressen
Separate IPs für jeden Service
DDoS-Schutz
Enterprise-Level Mitigation
SSL/TLS überall
Let's Encrypt & Wildcard-Zertifikate
Eigene Nameserver
NS1 & NS2 mit DNSSEC
Firewall & IDS
Mehrstufiges Sicherheitskonzept
VPN-Zugang
Verschlüsselter Remote-Access
PLATTFORM-SCHICHTEN
Drei aufeinander abgestimmte Schichten bilden die Plattform: ein KVM-basierter Hypervisor mit Live-Migration, ein Multi-Tenant-Hosting-Cluster mit echter Container-Isolation pro Website, und ein verhaltensbasiertes Sicherheitssystem mit weltweit kollaborativem Threat-Feed.
[01] · Virtualisierung
Bare-metal Performance dank KVM, plus leichtgewichtige Linux-Container für kleine Workloads (LXC). Cluster bis 32 Nodes, Live-Migration ohne Downtime, Snapshot- und Backup-Integration auf einem zweiten Standort.
[02] · Hosting-Plattform
Modernes Hosting-Control-Panel auf eigener Hardware: jede Website läuft in einem eigenen Linux-Container mit eigenem Unix-User — echte Isolation auch innerhalb desselben Hosting-Pakets. Resource-Limits pro Website, Zero-Downtime Migration zwischen Cluster-Nodes.
[03] · Sicherheit
Auf jedem Server läuft ein verhaltensbasiertes Intrusion-Prevention-System plus Web Application Firewall. Beide nutzen einen kollaborativen Threat-Intelligence-Feed — wird weltweit ein Angriff erkannt, ist die Plattform innerhalb von Minuten geschützt. Keine starren Pattern, sondern Verhaltens-Analyse in Echtzeit.
SOFTWARE-STACK
Bewährte Open-Source-Software auf jeder Schicht — vom Hypervisor über das Dateisystem bis zur SSL-Automation.
Hosting · Wartung · Beratung
Brauchst du Hosting auf eigener Infrastruktur?